【初心者向け】ランサムウェアとは?仕組みや怖い手口、今すぐできる対策をわかりやすく解説
「最近ニュースやネットで『ランサムウェア』ってよく聞くけれど、正直なところ何がどう怖いのかよくわからない…」
「パソコンやスマホにあまり詳しくないから、カタカナの専門用語が並んでいるだけで難しそうに感じてしまう」
そんなふうに感じていませんか?
普段何気なくパソコンやスマートフォンを使っていると、セキュリティの話題はどこか遠くの出来事のように思えてしまいますよね。「うちは大企業じゃないし関係ない」「怪しいサイトなんて見ていないから大丈夫」と思うのも無理はありません。
ですが、実はこの「ランサムウェア」による被害は、大企業だけでなく中小企業、病院、さらには個人のパソコンにまで広がっており、誰にとっても決して他人事ではない身近な脅威になっています。
この記事では、ITやセキュリティに詳しくない方でもスッと頭に入るように、ランサムウェアの基本から最新の手口、そして今日からできる具体的な予防策まで、難しい言葉を噛み砕いてわかりやすくお伝えします。
ランサムウェアとは?一言でいうと「データを人質に取るウイルス」
まずは一番大切な「ランサムウェアとは何なのか?」という基本から見ていきましょう。
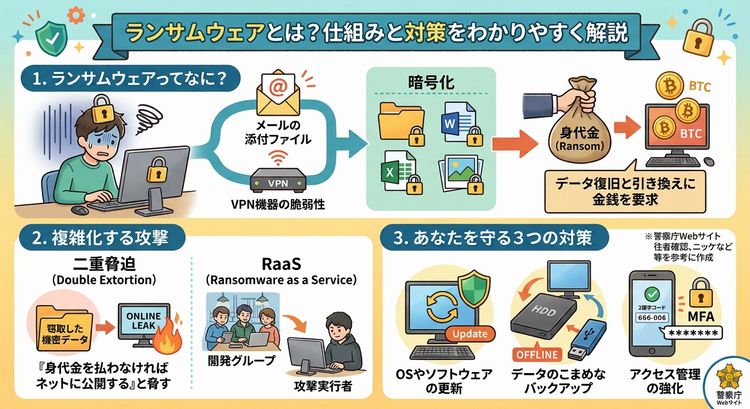
ランサムウェアとは、パソコンやサーバー、スマートフォンなどに入っている大切なデータを勝手に暗号化(ロック)して開けない状態にし、「元に戻してほしければお金を払え」と身代金を要求してくる悪質なウイルス(マルウェア)の一種です。
名前の由来を知ると、イメージがぐっと湧きやすくなります。
- Ransom(ランサム)= 身代金
- Software(ソフトウェア)= プログラム・ソフト
この2つの言葉を組み合わせて作られた造語が「ランサムウェア」です。その名の通り、「身代金要求型ウイルス」とも呼ばれています。
感染するとパソコンやスマホはどうなるの?
もし自分のパソコンがランサムウェアに感染してしまうと、ある日突然、仕事で使っているExcelやWordのファイル、大切な家族の写真、顧客データなどが一切開けなくなってしまいます。
そして画面には、突然見慣れない警告文が表示されます。
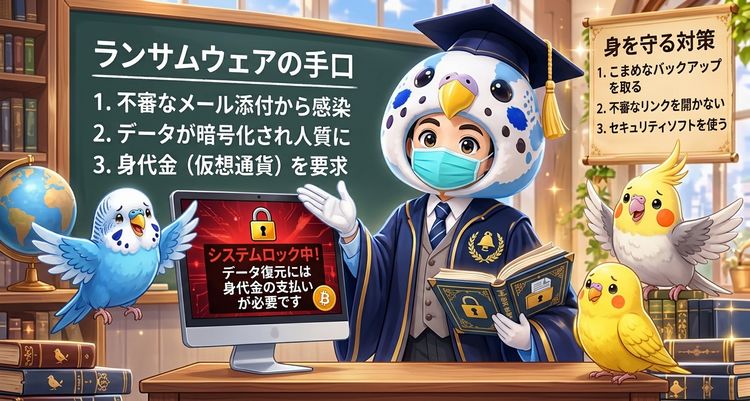
「あなたのファイルはすべて暗号化されました。ロックを解除するための鍵(復元ツール)が欲しければ、制限時間内に指定の口座へビットコイン(暗号資産)を送金してください。時間が過ぎるとデータは永久に消去されます」
こんなメッセージが急に画面に現れたら、誰でも頭が真っ白になってパニックになってしまいますよね。追跡されにくい暗号資産(ビットコインなど)で支払いを要求してくるのも、犯人たちの常套手段です。
「お金を払えば元に戻るなら…」と支払いたくなる気持ちもわかりますが、実は身代金を支払ってもデータが元に戻る保証はどこにもありません。お金だけ騙し取られてデータはロックされたまま、というケースも非常に多いのです。
どうやって感染する?ランサムウェアの主な仕組みと手口
「でも、怪しいメールを開いたり、変なサイトにアクセスしたりしなければ感染しないでしょ?」と思っている方も多いかもしれません。
もちろんそれも大切ですが、最近のランサムウェアは私たちの想像以上に巧妙で、普通に仕事やネットを使っているだけでも入り込んでくる仕組みになっています。現在主流となっている主な仕組みと手口を4つご紹介します。
1. 感染と暗号化(入り口はメールやネットの隙間から)
ランサムウェアがパソコンや会社のネットワークに侵入する経路は、大きく分けて2つあります。
ひとつは、「メールの添付ファイルやURLリンク」です。取引先や宅配業者、銀行などを装った本物そっくりのメールが送りつけられ、添付された請求書ファイルやURLをうっかり開いた瞬間に感染してしまいます。
そしてもうひとつ、近年急増しているのが「VPN機器やリモートデスクトップの脆弱性(弱点)」を突く手口です。テレワークの普及により、自宅から会社のネットワークへ安全に繋ぐための「VPN」という仕組みを使う企業が増えました。攻撃者は、このVPN機器などのアップデート(更新)が放置されている「鍵の閉め忘れ」のような隙間を見つけ出し、社内ネットワークへ一気に侵入してデータを暗号化してしまいます。
2. 二重脅迫(ダブルエクストーション)
以前のランサムウェアは、「データをロックして使えなくする」だけの手口が中心でした。そのため、被害に遭った側が「バックアップ(予備のデータ)を取っているから、身代金は払わずにデータを復元しよう」と対処すれば、犯人にお金を払わずに済んでいました。
そこで攻撃者たちが考え出したのが、「二重脅迫(ダブルエクストーション)」というさらに悪質な手口です。
これは、データを暗号化して使えなくする前に、パソコンやサーバーの中にある機密情報や顧客の個人情報などをこっそり盗み出しておく手法です。その上で、「身代金を払わなければ、盗んだ秘密のデータをインターネット上に公開してバラまくぞ」と二重に脅しをかけてきます。
会社にとっては、システムが止まるだけでなく「顧客情報が流出した」と世間に知られれば信用を失い、倒産に追い込まれるリスクもあります。その弱みに付け込んで、無理やりお金を払わせようとする卑劣な手口です。
3. ノーウェアランサム(暗号化しない脅迫)
さらに最近では、データを暗号化(ロック)することすらしない「ノーウェアランサム」という手口も増えています。
「暗号化しないのにランサムウェアなの?」と不思議に思いますよね。これは、データをロックする手間を省き、「重要なデータを盗み出すこと」だけに特化して、「公開されたくなければお金を払え」と脅す手法です。
データを暗号化すると、画面に警告が出たりシステムに異常が起きたりして、すぐに被害に気づかれてしまいます。しかし、データを盗むだけであればシステムは普段通り動くため、被害に遭った側が気づくのが遅れやすいという特徴があります。「気づいたときにはすでに大切な情報がすべて抜き取られていた」という恐ろしいケースも少なくありません。
4. RaaS(ラース:ランサムウェアの分業化)
「そもそも、そんな高度なウイルスを作れるハッカーなんて世界にごくわずかでは?」と思うかもしれません。
ところが今は、「RaaS(Ransomware as a Service)」と呼ばれる仕組みによって、プログラミングの高度な知識がない人でも簡単にランサムウェア攻撃ができるようになってしまっています。
これは、ウイルスを開発するプロの攻撃者グループが、攻撃用のツールや盗んだデータを公開する専用サイト(リークサイト)を「サービス」として貸し出し、実行犯が奪った身代金を開発者と実行犯で山分けする「ビジネスモデル(分業化)」です。
専門知識がなくてもお金儲け目的で気軽に攻撃に参加できる環境が整ってしまったことが、世界中で被害が爆発的に増えている大きな背景となっています。
「うちは大丈夫」が一番危ない!身近に潜むリスク
ここまで読んで、「やっぱり怖いけれど、狙われるのはお金をたくさん持っている大企業ばかりじゃないの?」と感じた方もいるかもしれません。
しかし、警察庁のデータなどを見ても、実は被害に遭っている企業の半数以上は中小企業です。大企業はセキュリティ対策に多額の予算をかけて守りを固めているため、攻撃者からすると「対策が手薄で侵入しやすい中小企業」のほうが狙いやすいターゲットになっているのです。
また、パソコンの画面が突然ロックされて業務がストップすると、商品の発送ができなくなったり、病院であれば電子カルテが見られず診療が止まったりと、日常生活や社会インフラにまで深刻な影響が及びます。
個人であっても、長年撮りためた子どもの成長記録や思い出の写真、確定申告のデータなどが一瞬で消えてしまったら、お金には代えられないショックを受けますよね。「自分には関係ない」と思わず、日頃から小さな備えをしておくことが何よりも大切です。
ランサムウェアから大切なデータを守る!今すぐできる3つの対策
ここまで怖いお話ばかりをしてしまいましたが、どうぞ安心してください。ランサムウェアの仕組みや侵入経路はすでに解明されており、基本的な対策をしっかり行っていれば、被害に遭う確率を大幅に減らすことができます。
警察庁も推奨している、今すぐ実践できる3つの重要な対策をわかりやすくまとめました。
1. OSやソフトウェアを常に最新の状態に更新する
パソコンやスマホを使っていると、「Windows Updateのお知らせ」や「アプリのアップデートがあります」といった通知がよく表示されますよね。
作業中だと「あとで更新しよう」と後回しにしがちですが、実はこの更新プログラムには「見つかったセキュリティの穴(脆弱性)を塞ぐ修正」が含まれています。
OS(WindowsやMac、iOSなど)をはじめ、VPN機器、ルーター、ウイルス対策ソフト、普段使っているブラウザや各種ソフトウェアは、通知が来たらできるだけ早く最新の状態にアップデートしましょう。自動更新をオンにしておくのが一番確実でおすすめです。
2. データのこまめなバックアップを「オフライン」で取る
万が一ランサムウェアに感染してデータが暗号化されてしまっても、別の場所に安全なバックアップ(予備のデータ)が残っていれば、身代金を払わずにデータを元通り復元できます。
ここで絶対に気をつけたいのが、「ネットワークから切り離された(オフラインの)場所に保存すること」です。
外付けハードディスク(HDD)やUSBメモリをパソコンに繋ぎっぱなしにしていると、パソコンが感染した際に、繋がっている外付けHDDの中身まで一緒に暗号化されてしまいます。バックアップを取ったあとは必ずケーブルを抜いて保管するか、クラウドストレージの「バージョン履歴(過去の状態に戻せる機能)」を活用するなど、ウイルスが手を伸ばせない場所に隔離しておきましょう。
3. アクセス管理の強化(多要素認証とパスワードの見直し)
攻撃者が社内ネットワークや個人のアカウントに不正侵入するのを防ぐためには、入り口の鍵を二重、三重に強化することが効果的です。
- 多要素認証(二段階認証)の導入:IDとパスワードだけでなく、スマホに届く確認コードや生体認証(指紋・顔認証)などを組み合わせることで、万が一パスワードが漏れても不正ログインを防げます。
- パスワードの使い回しをやめる:複数のサービスで同じパスワードを使っていると、どこか1つから漏れた際に芋づる式に侵入されます。推測されにくい長いパスワードを設定しましょう。
- VPNやリモートアクセスの設定見直し:使っていないアカウントは削除し、アクセスできる端末や人を必要最小限に制限します。
さらに、日頃から「差出人に心当たりのないメールの添付ファイルは安易に開かない」「不審なURLはクリックしない」といった基本的な意識を持つだけでも、感染リスクをぐっと減らすことができます。
もしランサムウェアに感染してしまったらどうする?
どれだけ気をつけていても、100%防ぎきることは難しいのがサイバー攻撃の厄介なところです。万が一「画面に身代金を要求するメッセージが出た!」「ファイルが急に開かなくなった!」という事態に陥ったときは、落ち着いて次の行動をとってください。
- すぐにネットワークから切り離す:他のパソコンや社内サーバーへ感染が広がるのを防ぐため、LANケーブルを抜くか、Wi-Fiをオフにします。(※電源は切らず、スリープやネットワーク遮断を行うのが基本です)
- 身代金は絶対に支払わない:支払ってもデータが戻る保証はなく、犯罪組織に資金を渡すことになってしまいます。
- 専門機関や警察に相談する:会社であればすぐに情報システム担当者やセキュリティ専門業者へ連絡し、最寄りの都道府県警察のサイバー犯罪相談窓口にも相談しましょう。
パニックになってパソコンを再起動したり、自分で無理にファイルをいじったりすると、かえって復旧が難しくなったり調査の手がかりが消えたりすることがあります。まずは「ネットを遮断して、専門家に相談する」と覚えておいてください。
まとめ:正しい知識と小さな対策で、大切なデータを守ろう
今回は、「ランサムウェアとは何か?」という基本から、最新の手口や今すぐできる対策までわかりやすく解説しました。
- ランサムウェアとは:データを暗号化してロックし、解除と引き換えに身代金を要求する悪質なウイルス。
- 最新の手口:データを盗んで公開すると脅す「二重脅迫」や、暗号化せず情報だけ盗む「ノーウェアランサム」など巧妙化している。
- 3つの基本対策:①OS・ソフトの最新化、②オフラインでのこまめなバックアップ、③多要素認証などのアクセス管理強化。
専門用語が多くて難しそうに感じるセキュリティ対策ですが、実際にやるべきことは「更新通知が来たらアップデートする」「大切なデータは別の場所にも保存しておく」といった、とてもシンプルなことばかりです。
「あとでやろう」と後回しにしていると、ある日突然大切なデータが使えなくなってしまうかもしれません。ぜひ今日のうちに、お使いのパソコンやスマホのアップデート状況とバックアップの取り方を一度チェックしてみてくださいね。
プロバイダーを比較検討するなら⇒プロバイダー変更/乗り換え比較ナビこちらをご覧ください。
